Четыре строки, один разрешённый хост
Учебный список разрешает только https://brand.example на обычном HTTPS-порту, без логина и пароля. Это вымышленный адрес, который не предлагается открывать. Путь /catalog допустим в этой упрощённой модели; содержание страницы не проверяется.
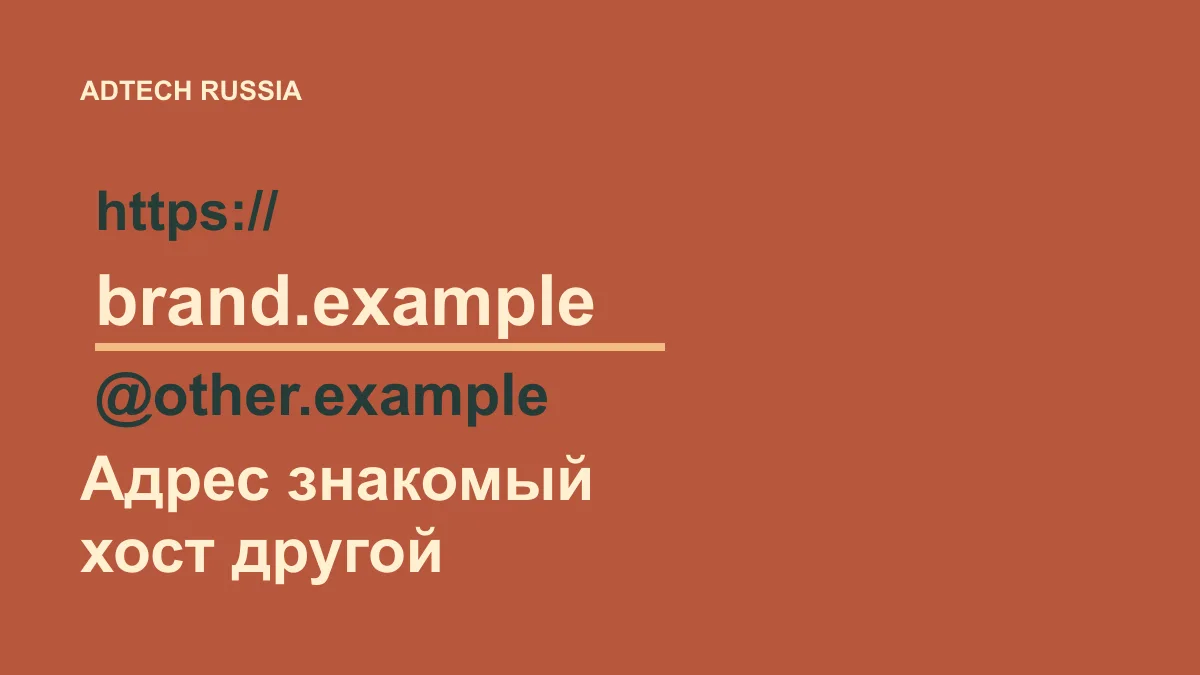
В одном из примеров перед знаком @ стоит логин brand.example, а после него указан настоящий хост other.example. В другом хост записан как brand.example.other.example: знакомое имя стало поддоменом чужого сайта. В третьем адрес ведёт на other.example, а строка brand.example находится лишь в параметре next. Все полные адреса доступны в CSV и стенде ниже.
CSV с разобранными значениями сохраняет исходную строку, хост и решение. Демонстратор URL использует браузерный парсер, показывает отдельные части адреса и ничего не открывает. Данные не отправляются внешнему сервису.
Проверка подстроки отвечает не на тот вопрос
Условие «строка содержит brand.example» проверяет наличие букв в любом месте. Оно не устанавливает получателя запроса. Даже проверка «адрес заканчивается на brand.example» не подходит: адрес содержит путь, параметры и фрагмент, которые имеют собственный смысл.
URL Standard описывает раздельный разбор схемы, хоста, учётных данных и других компонентов. Практический вывод: сначала получить структурированный адрес штатным парсером, затем применить принятую политику к нужным частям. Если делить строку вручную, легко ошибиться на непривычной, но допустимой форме адреса.
В памятке OWASP о непроверенных перенаправлениях рекомендуется явно проверять допустимые назначения. Это инженерная основа, а не подтверждение безопасности каждого сайта из списка. Разрешённый адрес всё ещё может вернуть неподходящее содержание.
Поддомены требуют отдельного решения
Если допускаются все поддомены бренда, правило должно проверять границу части доменного имени, отделённой точкой. Условие «хост заканчивается на brand.example» без проверки разделяющей точки может разрешить и другое похожее имя. Для точного хоста в нашем стенде поддомены не допускаются вообще.
Запишите, нужны ли поддомены, нестандартные порты и другие схемы. Не расширяйте правило молча ради одной неработающей ссылки. Для проверки креативов одно исключение может быть осмысленным, а для агента, который прикладывает служебные данные к запросу, иметь другой риск.
Нормализованный хост храните рядом с исходной строкой. Это помогает понять, что именно прочитал парсер. Интернациональные домены и визуально похожие символы требуют отдельной политики; данный учебный список использует только латинские вымышленные имена и не объявляется полной защитой от подмены.
Разрешить открытие не значит разрешить все следующие действия
Правило применяется до сетевого обращения. После ответа может появиться перенаправление, новый адрес или предложение загрузить файл. Разрешение исходного URL не выдаёт автоматическое разрешение на любую последующую команду. Всю цепочку перенаправлений проверяют отдельно.
Также отделяйте адрес от рекламодателя. Разрешённый хост магазина не доказывает принадлежность бренда в конкретном объявлении. И наоборот, правильное поле adomain не гарантирует, что строка перехода ведёт на ожидаемый хост. Для каждой проверки запишите, что именно она подтвердила.
Для российского рекламного агентства практический сценарий прост: до доступа помощника к внешним ссылкам подготовить набор допустимых адресов и проверочные строки. Интегратор реализует проверку, владелец процесса определяет получателей, оператор получает понятный отказ с разобранным хостом. Настоящие токены и частные данные в учебный тест не добавляются.
Что включить в приёмку
Проверьте правильный адрес, логин перед другим хостом, похожий суффикс, имя в параметре, неподдерживаемую схему, нестандартный порт и неразбираемую строку. Для каждого случая ожидаемый исход фиксируют заранее. Ошибка парсинга должна завершать проверку понятным отказом, а не разрешением по умолчанию.
Связанные материалы: адрес рекламодателя и посадочная страница, контракт перенаправления API, проверка отправителя сообщения. Термины: guardrails, доставка рекламы. Стенд показывает, куда ведёт один адрес, и проверяет хост до открытия. Содержимое сайта и последующие переходы он не проверяет.